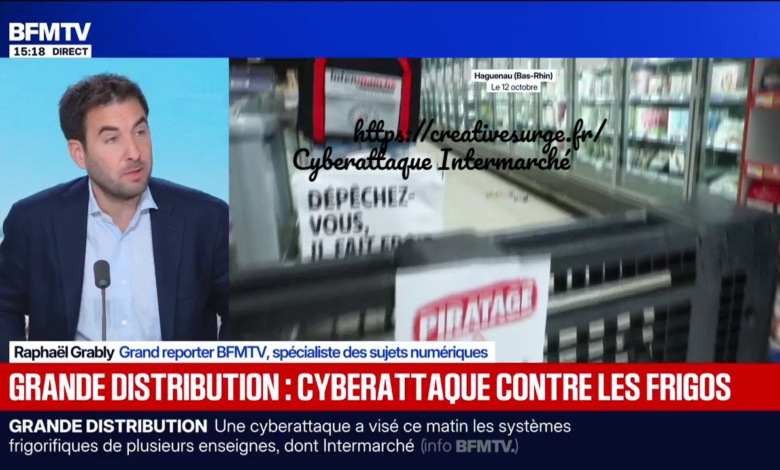

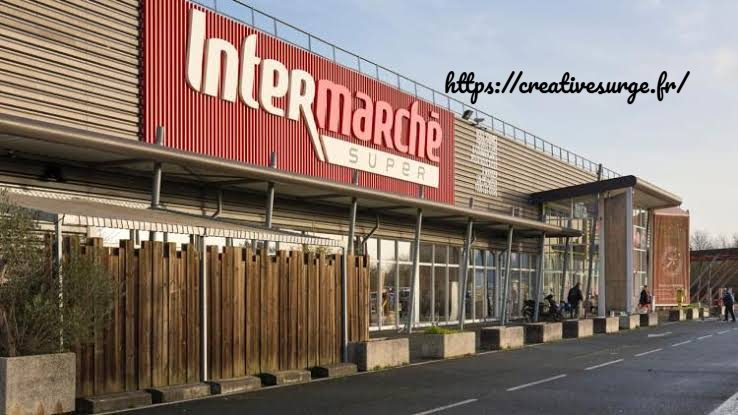
En bref : dans la nuit du dimanche 11 au lundi 12 octobre 2026, des pirates ont pris la main sur les systèmes de régulation du froid du fabricant danois Danfoss. Cyberattaque Intermarché Intermarché (environ 300 magasins selon une source professionnelle), Coopérative U (moins d’une centaine) et E.Leclerc comptent parmi les enseignes les plus touchées. Dans plusieurs points de vente, des rayons entiers de produits frais et surgelés ont dû être jetés. poitsdevente
Ce n’est pas un simple bug informatique. C’est l’une des premières attaques d’ampleur en France à viser directement les équipements qui conservent notre alimentation.
Que s’est-il passé lors de la cyberattaque contre Intermarché ?
Réponse courte : les attaquants ont modifié à distance les réglages de température des installations frigorifiques, ce qui a provoqué un réchauffement brutal des meubles et chambres froides.
Voici ce que l’on peut reconstituer à ce stade :
- Dans la nuit du 11 au 12 octobre, un dégivrage forcé s’est déclenché avec des consignes dépassant 50 °C, faisant passer des installations de -18 °C à +30 °C. pointsdevente
- Au matin, les magasins découvrent des rayons compromis. Une communication interne d’Intermarché adressée aux points de vente confirme l’incident chez Danfoss, selon Orange Actualités.
- Dans la journée, les dirigeants réagissent. Dominique Schelcher, PDG de Coopérative U, a qualifié l’attaque d’inédite et d’inacceptable, s’attaquant à des équipements essentiels à la conservation des produits frais. Thierry Cotillard, président du Groupement Mousquetaires, a indiqué sur LinkedIn qu’un magasin Intermarché d’Issy-les-Moulineaux était touché. pointsdevente
- Côté État, le Premier ministre a saisi l’Anssi, l’agence nationale de sécurité des systèmes d’information. pointsdevente
Quels supermarchés sont touchés par la cyberattaque ?
Réponse courte : Intermarché et Coopérative U (Super U, Hyper U, U Express) ont confirmé publiquement l’incident. D’autres enseignes sont citées par la presse spécialisée, avec des niveaux de confirmation inégaux. franceinfo
| Enseigne | Statut au 12 octobre 2026 |
|---|---|
| Intermarché | Touchée, confirmée par l’enseigne et par son dirigeant |
| Coopérative U (Super U) | Touchée, confirmée par son PDG |
| E.Leclerc | Citée parmi les principales enseignes concernées par la presse professionnelle |
| Carrefour Market | Signalée par un média spécialisé (Je Bosse en grande distribution) |
| Monoprix | Signalée par ce même média |
Je ne trouve pas, à ce stade, de communiqué officiel détaillé de Leclerc, de Carrefour ou de Monoprix. Les chiffres par enseigne sont donc à prendre avec prudence.
Combien de magasins Intermarché sont concernés ?
Les estimations divergent. Une source du secteur citée par BFM Business évoque environ 150 magasins Intermarché. Points de Vente avance de son côté environ 300 magasins. jebosseengrandedistribution
Cet écart s’explique sans doute par le fait que le décompte se précise au fil des remontées des magasins. Un critère simple semble déterminant, relayé par une salariée : tous les magasins supervisés par la plateforme Danfoss pour les températures sont impactés. Ce critère technique compte davantage que l’enseigne, d’où la présence de plusieurs groupes concurrents dans la liste. jebosseengrandedistribution
À titre de repère, Intermarché comptait 2 496 magasins dans cinq pays en 2024. La part touchée reste donc minoritaire, même si elle est considérable en valeur absolue.
Pourquoi les installations frigorifiques ont-elles été ciblées ?
Réponse courte : parce qu’elles sont connectées à internet, qu’elles sont critiques pour l’activité, et que certaines n’avaient pas été mises à jour.
Un supermarché moderne pilote ses meubles froids et chambres froides depuis une console de supervision, souvent accessible à distance pour la maintenance. Pratique pour le frigoriste, mais cela ouvre une porte aux pirates si l’accès est mal protégé.
Le rôle de Danfoss dans cette attaque
Danfoss est un équipementier danois de la réfrigération commerciale. Il n’est pas accusé d’avoir lancé l’attaque : son logiciel de régulation est le point commun technique des installations touchées. Selon BFMTV, les anciennes versions du logiciel de gestion du froid, antérieures à la version 4, auraient été visées. Danfoss affirme, selon un journaliste de la chaîne, que les modèles concernés étaient soit obsolètes, soit non mis à jour. pointsdevente
Une faille connue depuis 2025
Le scénario n’est pas sorti de nulle part. Voici la chronologie des vulnérabilités publiques :
- Début 2025 : les chercheurs de Claroty (équipe Team82) découvrent une faille d’authentification sur les contrôleurs AK-SM 8xxA, notée 8,2 sur 10.
- 24 mars 2025 : Danfoss publie un avis de sécurité (DSA-2025-03-01) et une version 4.2 corrective.
- 1er août 2025 : un second correctif (R4.3.1) traite d’autres failles critiques, dont une exécution de code à distance notée 8,7 sur 10.
- Août 2026 : Claroty détaille ses travaux à la conférence DEF CON, avec un titre explicite : « Freeze the controller, defrost the food ».
Autre élément troublant : Valery Rieß-Marchive, de LeMagIT, dit avoir repéré près de 3 000 adresses IP françaises exposant une console Danfoss Storeview sur internet, avec des mises à jour parfois très espacées. Aucun lien formel n’est établi à ce jour entre ces vulnérabilités documentées et l’attaque du 12 octobre. L’enquête devra le confirmer. pointsdevente
Pourquoi une panne frigorifique entraîne-t-elle autant de pertes ?
Réponse courte : la chaîne du froid ne tolère pas les écarts. Dès que la température sort de la plage réglementaire, le magasin ne peut plus garantir la sécurité sanitaire du produit.
Un surgelé à -18 °C qui monte à +30 °C ne se rattrape pas. Les produits décongelés ne doivent pas être recongelés, et les denrées fraîches exposées trop longtemps à la chaleur présentent un risque bactérien. Les enseignes appliquent donc le principe de précaution, ce qui explique la destruction de stocks entiers.
Le témoignage de l’Intermarché de Haguenau illustre l’ampleur du choc. Les équipes expliquent avoir dû jeter tous leurs surgelés, mais ont pu sauver les produits en froid positif grâce à l’intervention rapide d’Axima, leur frigoriste. Le rayon surgelé devrait être réapprovisionné progressivement d’ici la fin de la semaine. Le magasin souligne que, au-delà des pertes financières, c’est le gaspillage alimentaire qui l’attriste le plus.
Un média professionnel évoque aussi des départs de feu dans certains magasins, sans détail à ce stade. Je préfère rester prudent tant que ce point n’est pas précisé.
Les produits frais sont-ils encore consommables après une rupture de la chaîne du froid ?
Réponse courte : pour vous, la question ne se pose pas vraiment. Les produits compromis sont retirés de la vente par les magasins.
Quelques repères de bon sens :
- Ce que vous avez déjà chez vous n’est pas concerné. Votre réfrigérateur domestique n’est pas relié à ce système.
- Ce que vous achetez en magasin reste soumis aux règles habituelles d’hygiène. Un rayon vide ou partiellement réapprovisionné est justement le signe que le tri a été fait.
- En cas de doute sur un produit acheté ces derniers jours (emballage gonflé, odeur inhabituelle, température tiède à l’achat), ne le consommez pas.
- Pour les alertes officielles, consultez le site rappel.conso.gouv.fr, qui centralise les rappels de produits.
Je ne peux pas vous dire, produit par produit, ce qui a été sauvé ou non : cela dépend de chaque magasin et de ses relevés de température.
La cyberattaque entraîne-t-elle la fermeture des supermarchés ?
D’après les informations disponibles, il n’y a pas de fermeture généralisée. Les magasins touchés continuent de fonctionner, mais avec des rayons frais ou surgelés partiellement vides, le temps de remettre les installations en état et de réapprovisionner. Le retour à la normale devrait varier d’un magasin à l’autre. Celui de Haguenau l’annonce pour la fin de la semaine.
Les magasins évitent surtout deux risques : vendre un produit douteux, et réarmer une installation encore vulnérable. Les frigoristes doivent donc sécuriser les équipements avant de les relancer.
Quelles sont les conséquences pour les clients ?
Pour les consommateurs, l’impact devrait rester limité et temporaire :
- des ruptures sur certains produits frais et surtout surgelés
- des rayons réapprovisionnés progressivement, avec des différences selon les magasins
- un possible report de vos courses vers un autre point de vente en attendant
Pour les magasins, l’addition est plus lourde : marchandise détruite, intervention des frigoristes, perte de chiffre d’affaires. Aucun chiffrage global fiable n’a été publié à ce jour, et je n’en avance donc pas.
Ce que cette attaque révèle sur la sécurité des supermarchés
Voici mon analyse, à distinguer des faits établis ci-dessus.
Le froid est une infrastructure critique qui s’ignore. On parle beaucoup de la protection des données clients, des caisses ou de la logistique. Les équipements industriels connectés, eux, restent souvent dans l’angle mort : ils dépendent d’un prestataire, tournent des années sans mise à jour, et personne ne les surveille comme un serveur informatique classique.
La responsabilité est diluée. Entre l’enseigne, le magasin (souvent indépendant), le frigoriste et le fabricant, qui s’occupe des correctifs ? Quand chacun pense que c’est l’affaire de l’autre, les failles restent ouvertes. Plus de deux ans après le début des alertes de Danfoss sur ses systèmes, cette question mérite une réponse claire.
L’effet de masse est la vraie nouveauté. Une même vulnérabilité exploitée simultanément chez plusieurs enseignes concurrentes montre qu’une dépendance technique commune peut créer un risque partagé, bien au-delà d’un seul groupe.
Comment les supermarchés peuvent-ils protéger leurs systèmes frigorifiques connectés ?
Ces mesures relèvent des bonnes pratiques classiques en cybersécurité industrielle :
- Inventorier tous les équipements de froid connectés et leurs versions logicielles.
- Appliquer les correctifs de sécurité du fabricant, ou remplacer les modèles obsolètes.
- Ne jamais exposer une console de supervision directement sur internet. Passer par un VPN et une authentification renforcée.
- Segmenter le réseau pour isoler les équipements industriels du reste de l’informatique du magasin.
- Installer des alertes de température indépendantes, avec capteurs autonomes et seuils d’alarme qui préviennent le responsable en cas de dérive.
- Définir par contrat qui est responsable des mises à jour avec le frigoriste, et prévoir un plan de reprise en cas d’incident.
Cyberattaque Intermarché : où en est l’enquête ?
À ce stade, l’origine de l’attaque, son auteur et sa motivation ne sont pas établis, et aucune revendication fiable n’a été relevée dans mes sources. L’Anssi a été saisie, et Dominique Schelcher a appelé à ce qu’une enquête fasse toute la lumière. Selon un média spécialisé, Danfoss aurait publié un correctif, mais je n’ai pas trouvé de communication officielle détaillée du groupe. Les prochains jours devraient préciser le nombre de magasins, la méthode employée et les éventuelles suites judiciaires.
6. FAQ
Que s’est-il passé lors de la cyberattaque contre Intermarché ?
Dans la nuit du 11 au 12 octobre 2026, des pirates ont modifié à distance les réglages de température des installations frigorifiques gérées par un logiciel Danfoss. Un dégivrage forcé a réchauffé les équipements, obligeant plusieurs magasins à jeter des produits frais et surgelés.
Quels supermarchés sont touchés par la cyberattaque ?
Intermarché et Coopérative U ont confirmé l’incident. E.Leclerc est cité parmi les principales enseignes concernées, et la presse spécialisée signale aussi des magasins Carrefour Market et Monoprix. Ces deux derniers cas restent à confirmer officiellement.
Pourquoi les installations frigorifiques ont-elles été ciblées ?
Parce qu’elles sont pilotées par des consoles connectées, parfois accessibles depuis internet, et que certaines versions n’étaient pas à jour. Leur arrêt provoque un effet immédiat et visible sur l’activité d’un magasin.
Quel est le rôle de Danfoss dans cette cyberattaque ?
Danfoss est le fabricant danois dont le logiciel de régulation du froid est commun aux installations touchées. L’entreprise n’est pas désignée comme l’auteur de l’attaque. Elle affirme que les modèles visés étaient obsolètes ou non mis à jour.
Combien de magasins Intermarché sont concernés ?
Les estimations varient : environ 150 selon BFM Business, environ 300 selon Points de Vente. Le chiffre définitif n’est pas encore connu.
Les magasins Super U sont-ils également touchés ?
Oui. Le PDG de Coopérative U a confirmé qu’une cyberattaque touche les installations de froid de plusieurs magasins du réseau. Moins d’une centaine de magasins seraient concernés, selon Points de Vente.
E.Leclerc et Monoprix sont-ils concernés par l’incident ?
E.Leclerc est cité parmi les principales enseignes touchées. Monoprix est mentionné par un média spécialisé. Je n’ai pas trouvé de confirmation détaillée de ces deux enseignes à ce stade.
Pourquoi une panne frigorifique peut-elle entraîner des pertes alimentaires ?
Dès que la température sort de la plage réglementaire, la sécurité sanitaire des produits n’est plus garantie. Les surgelés décongelés ne doivent pas être recongelés, et les produits frais exposés à la chaleur présentent un risque bactérien.
Les produits frais sont-ils encore consommables après une rupture de la chaîne du froid ?
Les produits compromis sont retirés de la vente par les magasins. Ceux déjà dans votre réfrigérateur ne sont pas concernés. En cas de doute sur un produit récent, ne le consommez pas.
La cyberattaque entraîne-t-elle la fermeture des supermarchés ?
Pas de fermeture généralisée d’après les informations disponibles. Les magasins touchés fonctionnent avec des rayons frais ou surgelés partiellement vides pendant la remise en état.
Quelles sont les conséquences pour les clients ?
Principalement des ruptures temporaires de produits, surtout au rayon surgelé, et un réapprovisionnement progressif selon les magasins.
Comment les supermarchés peuvent-ils protéger leurs systèmes frigorifiques connectés ?
En inventoriant leurs équipements, en appliquant les correctifs, en n’exposant jamais les consoles sur internet, en segmentant le réseau, en installant des alertes de température indépendantes et en clarifiant par contrat la responsabilité des mises à jour.
Read More…